

Wsparcie certyfikacji · Common Criteria / EUCC · FIPS 140-3
Przygotuj produkt do niezależnej oceny bezpieczeństwa
Pomagamy producentom urządzeń i oprogramowania przygotować produkt, dokumentację i zespół do oceny bezpieczeństwa. Wspieramy prace związane z Common Criteria i EUCC oraz przygotowanie modułów kryptograficznych do walidacji FIPS 140-3.
Zaczynamy od wymagań odbiorcy i analizy produktu. Ustalamy zakres przygotowań, wskazujemy braki i pomagamy opracować materiały potrzebne we współpracy z laboratorium.
Dla producentów i zespołów R&D
Wspieramy producentów produktów embedded, IoT i IIoT, urządzeń sieciowych i bezpieczeństwa, szyfrowanych pamięci masowych oraz modułów kryptograficznych. Pracujemy z inżynierami, właścicielami produktów i osobami odpowiedzialnymi za jakość oraz bezpieczeństwo.
Współpracę warto rozpocząć, gdy wymaganie certyfikacji pojawia się w zapytaniu klienta, planujesz wejście na nowy rynek albo przygotowujesz istotną zmianę sprzętu lub firmware. Pomagamy ocenić, jakie przygotowania mają uzasadnienie i czego będą wymagały od Twojego zespołu.
Dwie ścieżki wsparcia
Common Criteria i EUCC
Ocena obejmuje właściwości bezpieczeństwa określonego produktu lub komponentu w ustalonym zakresie i konfiguracji. Pomagamy przełożyć wymagania odbiorcy na przygotowania do procesu oceny.
- Określenie przedmiotu oceny — TOE — jego granic, wersji i środowiska działania.
- Analiza profili ochrony i wymagań bezpieczeństwa.
- Opracowanie lub uzupełnienie Security Target — specyfikacji bezpieczeństwa przedmiotu oceny.
- Przygotowanie dokumentacji architektury, interfejsów, instrukcji, cyklu życia i testów producenta.
Zakres dokumentacji dobieramy do produktu, przyjętych wymagań i uzgodnionej ścieżki oceny.
FIPS 140-3
Walidacja dotyczy modułu kryptograficznego w określonej wersji i konfiguracji. Pomagamy ustalić jego zakres oraz przygotować dokumentację i dowody dotyczące konstrukcji i działania modułu.
- Określenie granicy modułu, jego komponentów i środowiska operacyjnego.
- Przygotowanie Security Policy — opisu modułu i zasad jego bezpiecznego użytkowania.
- Uporządkowanie dokumentacji ról, usług, kluczy i innych wrażliwych parametrów bezpieczeństwa.
- Przygotowanie materiałów dotyczących autotestów modułu, integralności, źródeł losowości oraz kontroli konfiguracji.
Uwzględniamy zależności od dostawców i potrzebne potwierdzenia algorytmów oraz źródeł losowości. Wymagania i sposób zebrania dowodów uzgadniamy dla konkretnego modułu i docelowego poziomu bezpieczeństwa.
Nasza rola w procesie
B4Future prowadzi prace doradcze i przygotowawcze po stronie producenta. W CC/EUCC formalną ewaluację wykonuje laboratorium ITSEF, a decyzję podejmuje jednostka certyfikująca. W FIPS 140-3 badania wykonuje właściwe akredytowane laboratorium CSTL, a walidację prowadzi program CMVP.
Dobór podmiotów i sposób współpracy ustalamy dla konkretnego projektu. Każda ścieżka zachowuje własne wymagania, dokumenty i formalne rezultaty.
Jakie rezultaty otrzymujesz
Ocena gotowości i plan prac
Weryfikujemy dostępne materiały, wymagania odbiorcy i możliwości przygotowania produktu do oceny. Otrzymujesz listę luk, priorytety oraz plan prac z odpowiedzialnościami i zależnościami od dostawców.
Dokumentacja powiązana z produktem
Opracowujemy i przeglądamy materiały właściwe dla wybranej ścieżki. Łączymy wymagania z opisem implementacji i wynikami testów, przypisanymi do konkretnych wersji sprzętu, firmware i oprogramowania.
Wsparcie współpracy z laboratorium
Pomagamy uzgodnić materiały wejściowe, przygotować odpowiedzi na pytania oraz prowadzić rejestr ustaleń. Koordynujemy aktualizację dokumentów i dowodów wraz z pracami zespołu producenta.
Przygotowanie kolejnych zmian
Pomagamy ocenić wpływ nowego wydania, aktualizacji komponentu lub zmiany kryptografii na zakres oceny i dokumentację. Przygotowujemy materiały potrzebne w odpowiednim procesie utrzymania certyfikacji lub walidacji.
Embedded, kryptografia i cykl życia
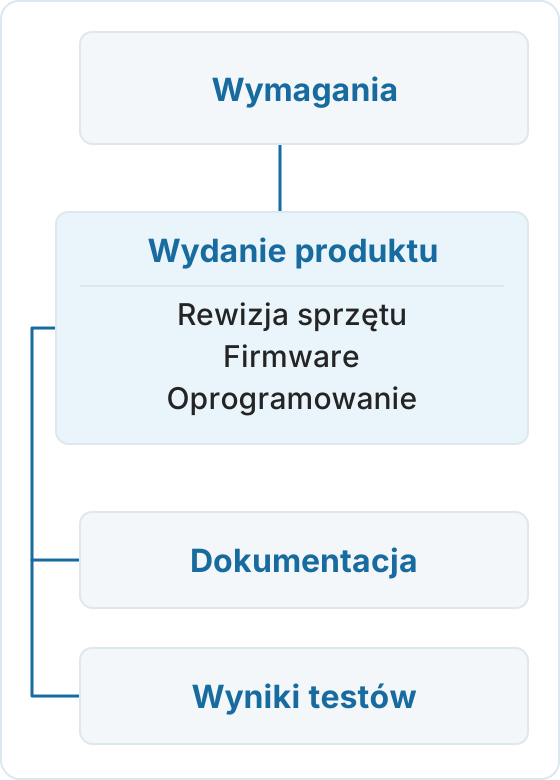
Uwzględniamy zależności między sprzętem, firmware i oprogramowaniem: bezpieczny rozruch, aktualizacje, zarządzanie kluczami, konfigurację i współpracę z komponentami dostawców. Dokumentacja powstaje w odniesieniu do rzeczywistej architektury oraz sposobu działania produktu.
Prace można powiązać z bezpieczeństwem rozwoju, obsługą podatności, przygotowaniem do CRA oraz planowaniem zmian kryptografii. Zakres wykorzystania dokumentów i dowodów sprawdzamy osobno dla każdego celu.
CRA i cykl życia produktu · PQC i crypto agility · Cyberbezpieczeństwo OT
Zacznij od jednego produktu
Napisz, co rozwijasz, na jakim etapie jest produkt i jakie wymaganie pojawiło się po stronie odbiorcy. Jeśli znasz oczekiwany program, poziom lub termin, uwzględnij je w wiadomości.
Na tej podstawie ustalimy zakres pierwszego przeglądu. Szczegółową dokumentację techniczną wymienimy po uzgodnieniu zasad poufności.