

CRA · bezpieczeństwo produktu
Zarządzaj bezpieczeństwem produktu od projektu po zakończenie wsparcia
Pomagamy producentom urządzeń i oprogramowania powiązać wymagania CRA z pracą zespołów, dokumentacją wydań i utrzymaniem produktu.
Dla kogo
Dla producentów urządzeń połączonych, produktów embedded i IoT oraz oprogramowania z elementami cyfrowymi. Wspieramy zespoły R&D, właścicieli produktów, osoby odpowiedzialne za jakość i bezpieczeństwo.
Dobrym momentem na rozpoczęcie prac jest nowe wydanie, zmiana architektury, porządkowanie zależności lub planowanie wieloletniego wsparcia. Zakres zastosowania CRA i role organizacji ustalamy dla konkretnego produktu.
Co porządkujemy w cyklu życia
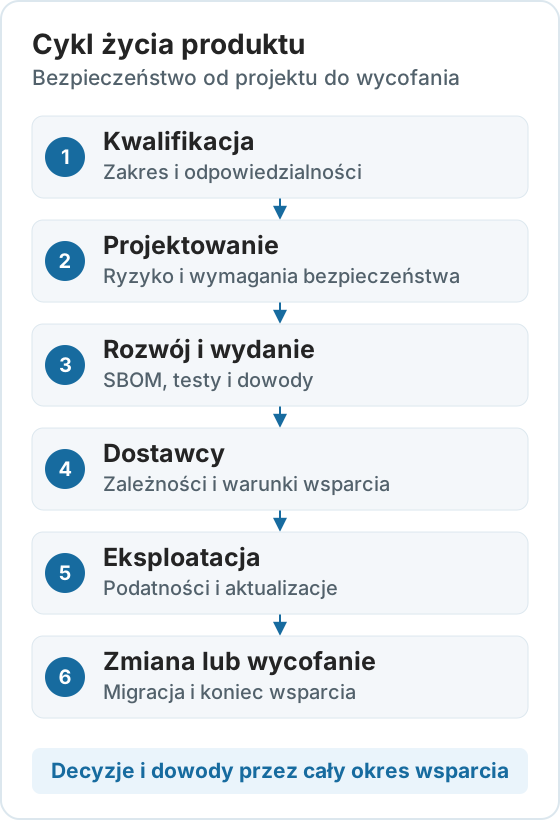
Każdy etap pozostawia informacje potrzebne przy następnym wydaniu. Pomagamy ustalić, kto je przygotowuje, kiedy je przegląda i jak odtworzyć podstawę decyzji.
- Rozpoznanie: rodziny produktów, role, granice systemu i priorytety przygotowania.
- Projekt: zagrożenia, ryzyko, wymagania bezpieczeństwa i decyzje architektoniczne.
- Rozwój i wydania: komponenty, SBOM, wyniki testów i identyfikacja dowodów dla konkretnej wersji.
- Dostawcy: informacje o zależnościach, aktualizacjach, podatnościach i okresach wsparcia.
- Utrzymanie: przyjmowanie zgłoszeń, ocena podatności, poprawki i przygotowanie do raportowania.
- Zmiany i koniec wsparcia: przeglądy ryzyka, aktualizacja dokumentacji i komunikacja z użytkownikami.
Trzy sposoby rozpoczęcia współpracy
Diagnoza jednej rodziny produktów
Przegląd obecnych praktyk i materiałów. Rezultat: mapa luk, priorytety i zakres dalszych prac.
Uporządkowanie procesu
Wspólna praca nad odpowiedzialnościami, dokumentacją wydania i obsługą podatności. Rezultat: proces oraz zestaw wzorców do stosowania przez zespół.
Wsparcie kolejnych wydań
Przeglądy zmian i dowodów w uzgodnionym rytmie. Rezultat: utrzymanie porządku wraz z rozwojem produktu.
Zakres, kryteria i sposób współpracy uzgadniamy przed rozpoczęciem prac. Diagnoza przygotowania nie stanowi certyfikacji ani decyzji o zgodności produktu.
Dowody powiązane z konkretnym wydaniem
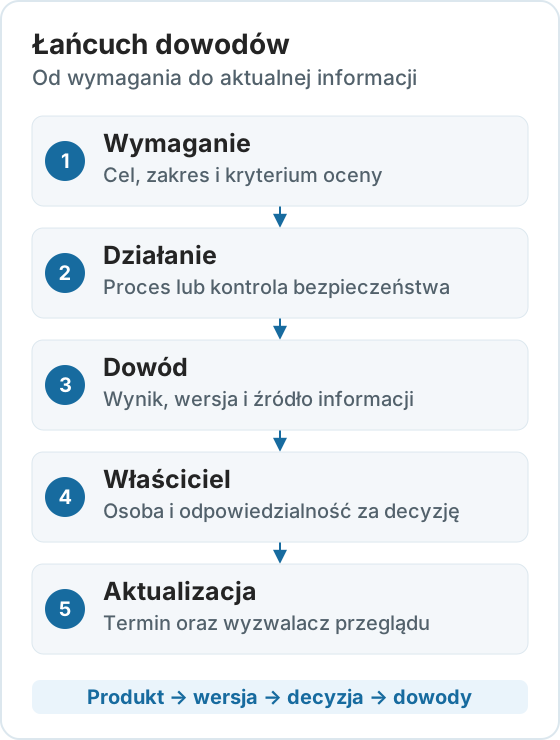
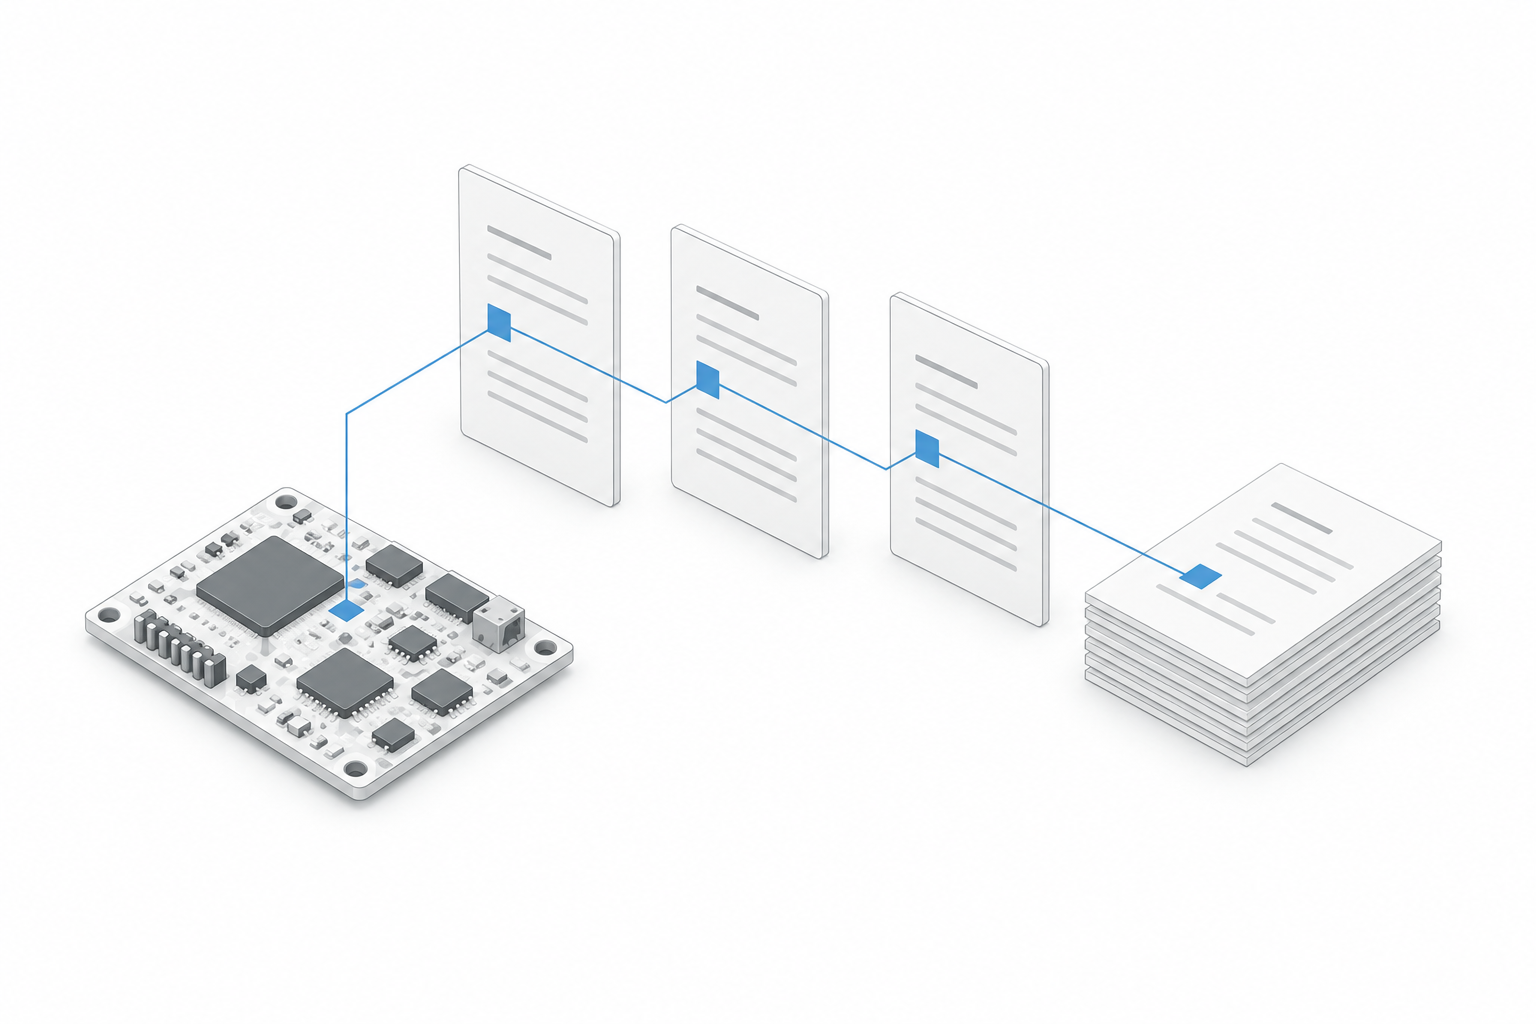
SBOM to wykaz komponentów oprogramowania. Jego wartość rośnie, gdy można połączyć go z wersją produktu, oceną podatności, wynikami testów i decyzją o wydaniu.
Porządkujemy łańcuch: wymaganie → działanie → dowód → odpowiedzialny → przegląd. Dzięki temu zespół wie, co ma aktualizować po zmianie komponentu, architektury lub ryzyka.
CRA: przygotowanie trwa już teraz
Obowiązki raportowania aktywnie wykorzystywanych podatności i poważnych incydentów związanych z bezpieczeństwem produktów stosuje się od 11 września 2026 r. Główne obowiązki CRA będą stosowane od 11 grudnia 2027 r.
Terminy i zakres opisuje Komisja Europejska — Cyber Resilience Act. Sprawdzimy ich znaczenie dla danego produktu i organizacji oraz określimy priorytety zarządzania zgodnością z CRA.
Kryptografia jest częścią decyzji o produkcie
Długi czas wsparcia wymaga wiedzy, gdzie produkt używa kryptografii i jak można ją zmieniać. Podpisy aktualizacji, komunikacja i zarządzanie kluczami łączą bezpieczeństwo obecnej wersji z przyszłymi zmianami.
Powiązane serwisy
Dodatkowe materiały i inicjatywy dotyczące pracy z informacjami o produkcie oraz jego cyklu życia. Serwisy określają aktualny zakres dostępnych treści i funkcji.

nis2cra.com
Materiały, analizy, kwalifikatory i inicjatywy dotyczące NIS2, CRA oraz cyberbezpieczeństwa OT.

cratrace.com
cratrace — projekt związany z zarządzaniem informacjami i dowodami w cyklu życia produktu w kontekście wymagań CRA.
Omówmy rodzinę produktów
Napisz, co produkujesz, na jakim etapie jest produkt i jaki obszar chcesz uporządkować. Dokumentację techniczną wymienimy po uzgodnieniu zakresu.