

OT · ciągłość i odporność procesu · NIS2 i KSC
Ustal działania, które chronią ciągłość procesu, zarządzaj zgodnością z NIS2/KSC
Pomagamy operatorom środowisk przemysłowych ocenić zabezpieczenia, uporządkować zarządzanie ryzykiem i zaplanować poprawę bezpieczeństwa. Łączymy ochronę procesu z zarządzaniem zgodnością z NIS2 i ustawą o krajowym systemie cyberbezpieczeństwa (KSC): od ustalenia obowiązków, przez przypisanie odpowiedzialności, po sprawdzenie działań i zgromadzenie dowodów.
Dla operatorów i zespołów IT/OT
Oferta jest skierowana do zakładów przemysłowych, organizacji wykorzystujących automatykę oraz operatorów infrastruktury, w tym wodociągowej i komunalnej. Współpracujemy z kierownictwem, osobami odpowiedzialnymi za SZBI i KSC, automatykami, utrzymaniem ruchu, zespołami IT oraz dostawcami.
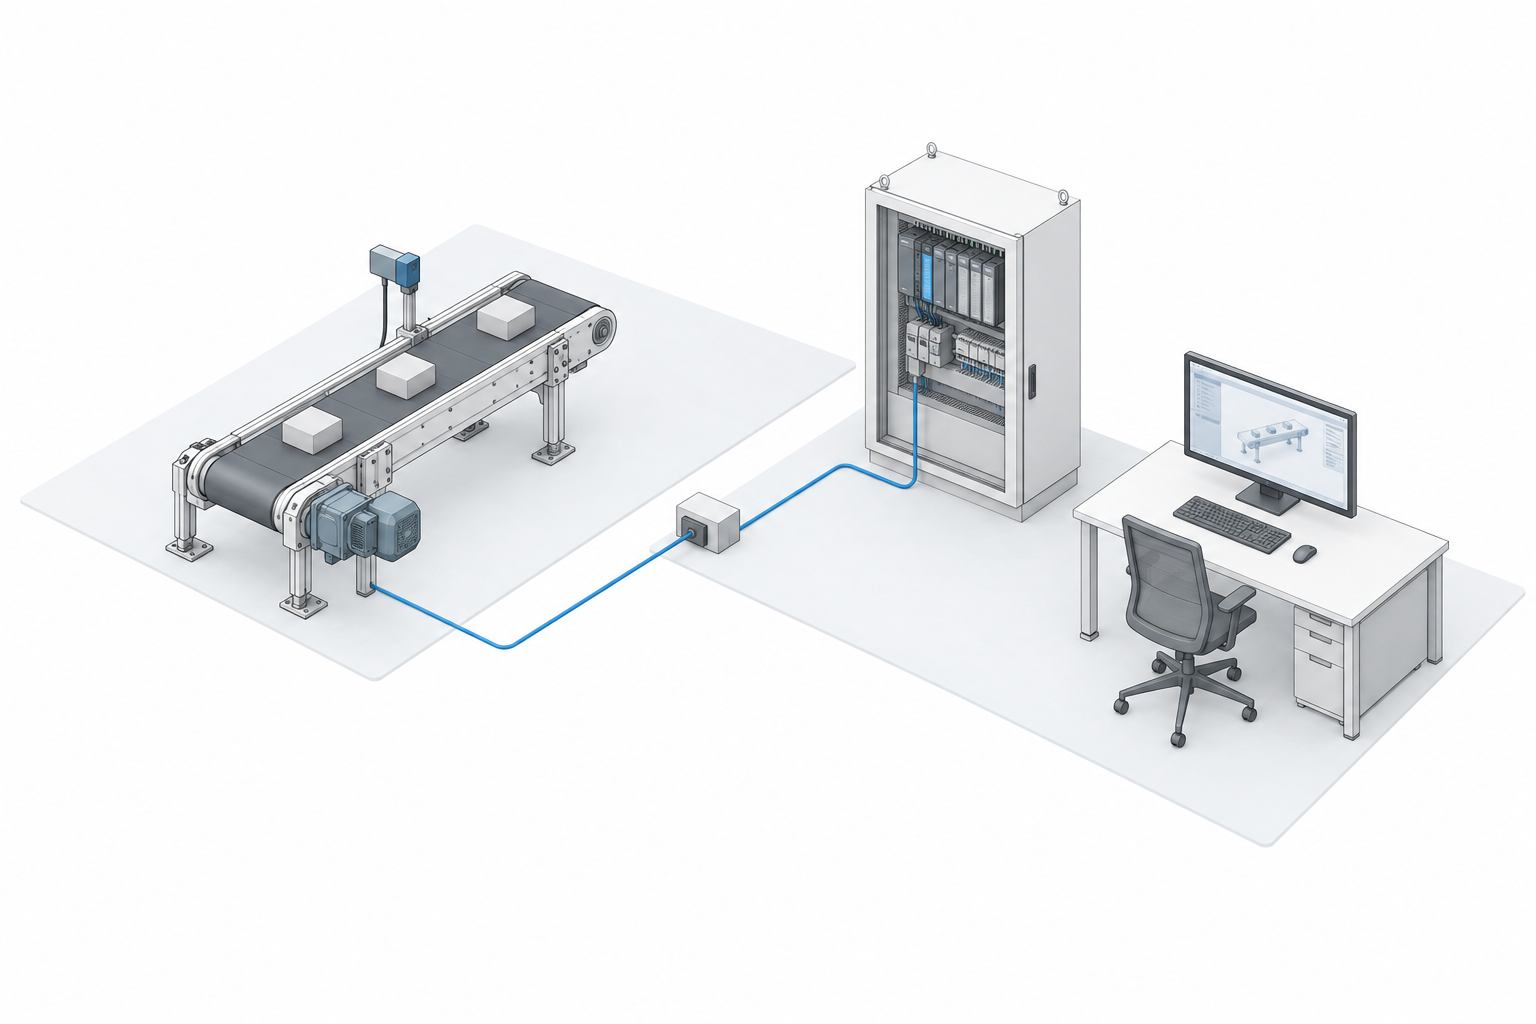
OT obejmuje systemy sterowania i technologie wpływające na fizyczny proces. Oceniając bezpieczeństwo, uwzględniamy ciągłość usług, niezawodność instalacji oraz możliwe skutki dla ludzi, środowiska i jakości produkcji.
Wspieramy organizacje objęte KSC oraz dostawców, wobec których klienci stawiają wymagania bezpieczeństwa. Pomagamy uporządkować informacje potrzebne do oceny podlegania przepisom i określić zakres dalszych prac. Samo posiadanie systemów OT nie przesądza o objęciu ustawą.
Diagnoza, audyt lub szkolenie
Diagnoza OT
Uporządkowanie sytuacji na podstawie wywiadów, samooceny i wybranych dokumentów. Rozpoznajemy krytyczne procesy, najważniejsze ryzyka oraz stan przygotowania do realizacji właściwych obowiązków NIS2/KSC. Rezultat: mapa potrzeb, brakujących informacji i działań na 30, 90 i 180 dni.
Audyt OT
Ocena uzgodnionego zakresu według ustalonych kryteriów i dowodów. Łączymy przegląd zabezpieczeń technicznych z oceną procesów, odpowiedzialności i dokumentacji. Rezultat: ustalenia, ocena ryzyka, luki względem przyjętych wymagań oraz zalecenia z priorytetami i sposobem weryfikacji.
Szkolenia i ćwiczenia
Przygotowanie kierownictwa oraz zespołów IT/OT do wykonywania obowiązków i podejmowania decyzji podczas incydentu. Ćwiczenia scenariuszowe obejmują m.in. utratę widoczności SCADA, nadużycie dostępu serwisowego lub awarię systemów IT wspierających OT. Rezultat: uzgodnienia dotyczące współpracy, rozpoznane luki i działania do wykonania.
Jak przebiegają prace
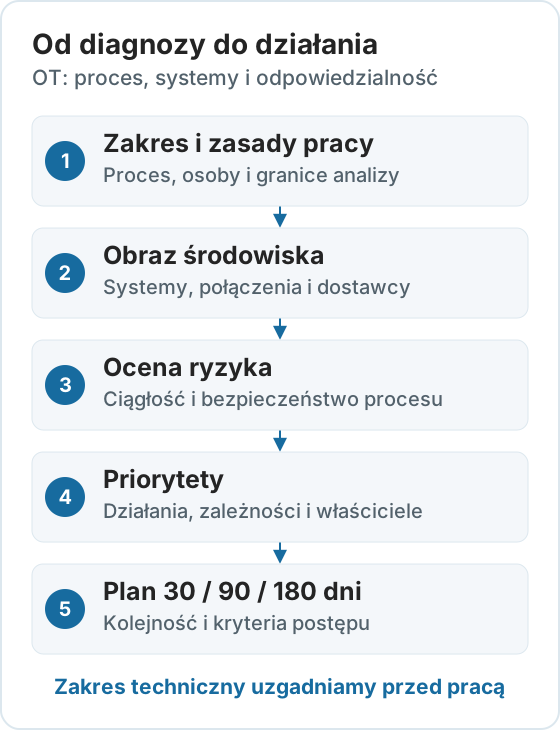
Najpierw ustalamy usługę lub proces, granice środowiska, kryteria oceny i dopuszczalne metody. Dla organizacji działających w Polsce wymagania odnosimy do aktualnej ustawy KSC wdrażającej NIS2, z uwzględnieniem sytuacji podmiotu i właściwych przepisów sektorowych.
- Zakres: wskazujemy krytyczne usługi i procesy, zasoby, zależności IT/OT oraz osoby odpowiedzialne. Uzgadniamy wymagania i bezpieczny sposób zbierania danych.
- Informacje: prowadzimy wywiady, przeglądamy dokumentację, rejestry i dostępne wyniki testów. Sprawdzamy, co jest potwierdzone, a co wymaga wyjaśnienia.
- Ryzyko: wiążemy ustalenia ze skutkami dla ludzi, środowiska, ciągłości usług i możliwości odtworzenia. Odrębnie wskazujemy luki względem wymagań oraz ryzyko dla procesu.
- Priorytety: określamy pilne działania, decyzje kierownictwa i zmiany wymagające okna serwisowego lub udziału dostawcy.
- Plan: przypisujemy zadania, właścicieli, terminy i sposób potwierdzenia wykonania. Ustalamy zasady przeglądów i raportowania postępów.
Porządkujemy relacje: wymaganie → proces → odpowiedzialność → działanie → dowód. Dzięki temu zespół wie, co ma wykonać, kierownictwo otrzymuje podstawę do decyzji, a organizacja może wykazać sposób realizacji przyjętych wymagań.
W raporcie odróżniamy deklaracje rozmówców, informacje z dokumentacji i fakty zweryfikowane. Wskazujemy braki dowodów oraz ograniczenia oceny. Dokumenty, wyniki ćwiczeń i zapisy z systemów odnosimy do konkretnych ustaleń i zakresu, który potwierdzają.
Obszary, które możemy objąć oceną
- Obowiązki i nadzór: zakres wymagań NIS2/KSC, role kierownictwa, podział zadań, terminy i powiązanie bezpieczeństwa OT z systemem zarządzania bezpieczeństwem informacji (SZBI).
- Usługi, procesy i zasoby: krytyczność instalacji, inwentarz, właściciele i zależności pomiędzy IT, OT oraz dostawcami.
- Ryzyko i architektura: scenariusze zakłóceń, skutki dla procesu, segmentacja i zabezpieczenia na granicach środowisk.
- Dostęp i serwis: konta, uprawnienia, dostęp zdalny, rejestrowanie działań oraz zasady dostępu awaryjnego.
- Zmiany i podatności: aktualizacje, konfiguracje, starsze urządzenia, ograniczenia wsparcia i zabezpieczenia zastępcze.
- Dostawcy i zakupy: wymagania w umowach, zasady serwisowania, obsługa podatności i odpowiedzialność za utrzymanie systemów.
- Ciągłość i odtwarzanie: kopie programów i konfiguracji, plany awaryjne, dostępność dokumentacji, części i wsparcia oraz warunki bezpiecznego wznowienia pracy.
- Monitoring i incydenty: wykrywanie zdarzeń, ocena wpływu na usługę, eskalacja, decyzje operacyjne i przygotowanie do zgłoszeń właściwym zespołom CSIRT.
- Ludzie i kompetencje: przygotowanie kierownictwa i personelu, współpraca IT/OT oraz ćwiczenia odpowiednie do ról.
- Dowody i skuteczność: rejestry, wyniki testów, przeglądy zabezpieczeń, obsługa ustaleń i raportowanie postępów kierownictwu.
Plan działań z uwzględnieniem realiów instalacji
Zalecenia przekładamy na zadania możliwe do wykonania w warunkach pracy zakładu. Uwzględniamy okna serwisowe, ograniczenia urządzeń, zależności od dostawców oraz zasoby potrzebne do wdrożenia zmian.
Plan łączy poprawę bezpieczeństwa z porządkowaniem zgodności: każde zadanie ma właściciela, termin, oczekiwany rezultat i sposób jego sprawdzenia. Zakres współpracy może obejmować cykliczne przeglądy realizacji, aktualizację ryzyka i uzupełnianie dowodów po zmianach w instalacji.
30 dni
Ustalenie zakresu obowiązków i odpowiedzialności, rozpoznanie krytycznych procesów oraz pilnych ryzyk. Uporządkowanie braków informacji, dostępów serwisowych i listy działań wymagających decyzji kierownictwa.
90 dni
Wdrożenie priorytetowych zmian, uzupełnienie rejestrów i procedur oraz przeprowadzenie uzgodnionych ćwiczeń lub testów. Zebranie dowodów wykonania i ocena skuteczności wprowadzonych rozwiązań.
180 dni
Realizacja zmian wymagających większych przygotowań, przegląd pozostałego ryzyka i postępów względem wymagań. Ustalenie kolejnego cyklu ocen, ćwiczeń i raportowania.
To przykładowa struktura planu. Terminy wynikają z ryzyka, możliwości organizacji i właściwych obowiązków prawnych. Horyzont 30/90/180 dni porządkuje pracę i nie zastępuje terminów ustawowych.
Zakres uzgadniamy przed pracami
Ustalamy, czy celem jest diagnoza, pogłębiona ocena OT, analiza luk NIS2/KSC, przygotowanie do audytu czy wsparcie realizacji planu poprawy. Określamy kryteria, wymagane dowody, udział zespołów oraz rezultaty prac.
Diagnoza początkowa opiera się na wywiadach i przeglądzie materiałów. Aktywne skanowanie instalacji, testy penetracyjne i pełne sprawdzenie odtworzenia procesu wymagają odrębnego zakresu, oceny wpływu oraz uzgodnień operacyjnych.
Jeżeli celem jest audyt wymagany ustawą KSC, osobno ustalamy jego zakres oraz wymagania dotyczące kwalifikacji i niezależności wykonawcy. Diagnoza i ocena luk służą przygotowaniu organizacji do dalszych prac.
Ocena środowiska OT i obowiązki jego operatora mają inny zakres niż ocena bezpieczeństwa produktu po stronie producenta. W miejscach, w których te obszary się łączą, porządkujemy odpowiedzialności operatora, integratora i dostawców.
Oferta CRA dla producentów · Przygotowanie kryptografii w systemach o długim czasie życia
Materiały i narzędzia
Materiały pomagające zrozumieć wymagania, przygotować informacje o organizacji i rozpocząć pracę nad bezpieczeństwem OT oraz zgodnością z NIS2/KSC. Korzystamy z nich jako wsparcia rozmowy, samooceny i warsztatów.

nis2cra.com
Materiały, analizy, kwalifikatory i inicjatywy dotyczące NIS2, CRA oraz cyberbezpieczeństwa OT.

cratrace.com
cratrace — projekt związany z zarządzaniem informacjami i dowodami w cyklu życia produktu w kontekście wymagań CRA.
Dobierzmy zakres prac OT
Opisz rodzaj instalacji, najważniejszy proces i potrzebę: diagnozę, audyt, uporządkowanie obowiązków NIS2/KSC lub przygotowanie zespołu. Wskaż, na jakim etapie jest organizacja i jakie działania zostały już wykonane.
Na początek wystarczy ogólny kontekst. Pomożemy ustalić punkt wyjścia, oczekiwany rezultat i zakres współpracy.